2026 資安事件觀察與趨勢分析
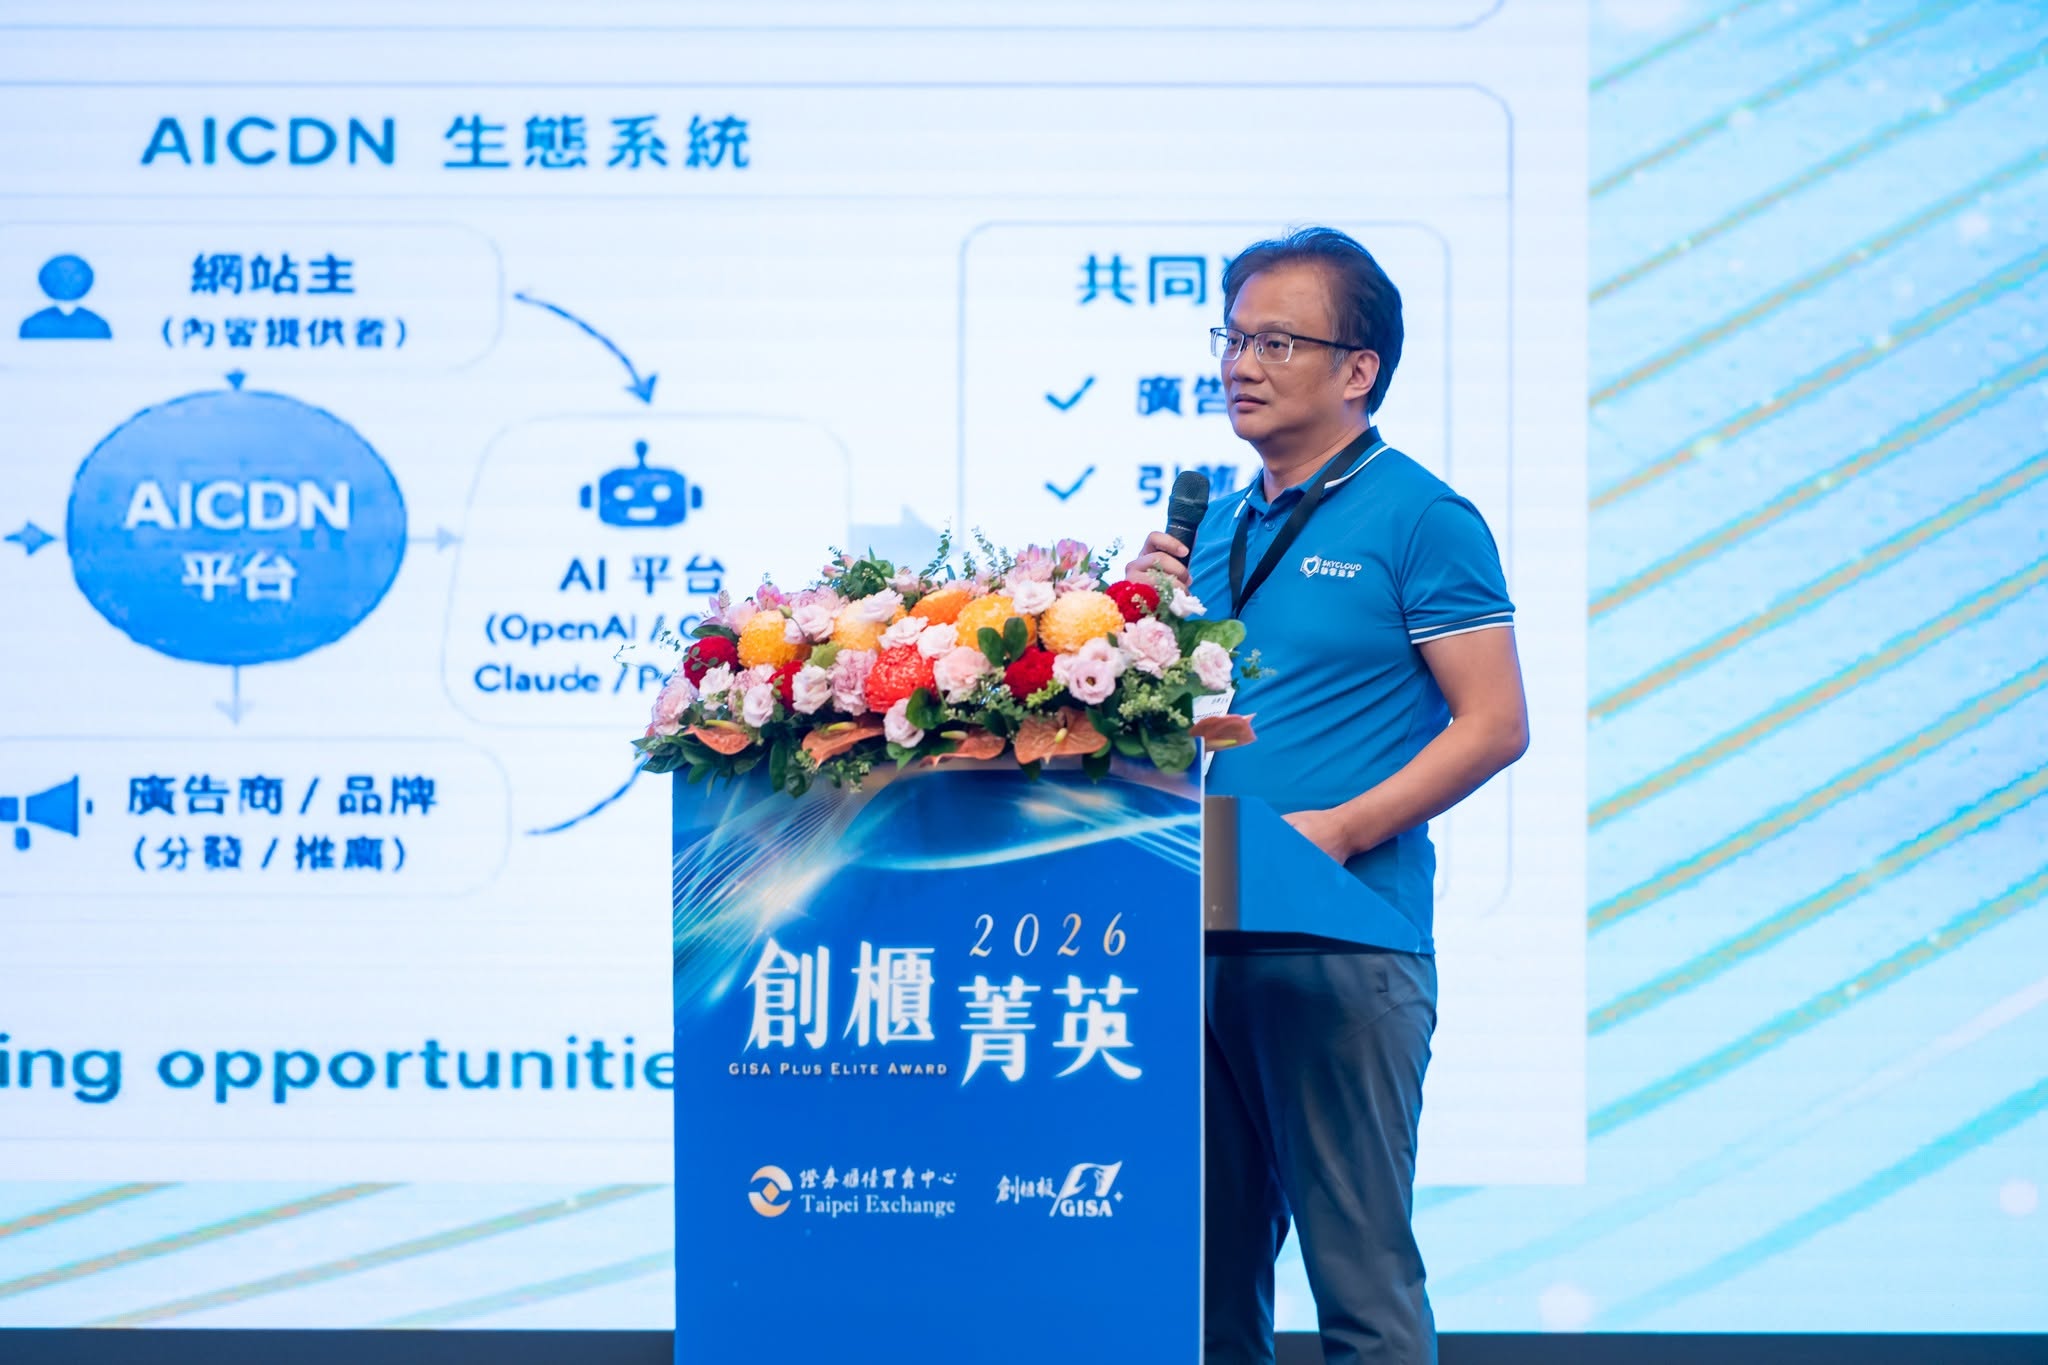
自 10 月以來,資安事件接連發生。對此,台灣資安公司 SkyCloud騰雲運算執行長賴桂楓 針對近期資安事件與網路攻擊趨勢提出觀察。根據 SkyCloud騰雲運算的網路資安統計,2026 年初至今,其監測範圍內的台灣 DDoS 攻擊案件較去年同期增加了 163%,呈現攻擊強度普遍降低、攻擊次數卻不減反增的趨勢。與此同時,駭客逐漸採取更精準的攻擊手法,並利用 AI 技術加速尋找企業系統的弱點。SkyCloud騰雲運算觀察到,入侵型攻擊呈現成長趨勢,其中一項重要原因是 AI 降低了入侵的技術門檻與成本。
隨著駭客的攻擊技術與手法快速演進,企業與政府卻仍以傳統方式及觀念應對資安威脅。SkyCloud騰雲運算執行長指出,僅依賴一般防火牆,已不足以全面應對結合 AI 技術的網路攻擊。現階段企業資安更應重視即時威脅偵測,以及資安事件應變與漏洞修補能力。
資安防護新思維:深度防禦與假設已遭入侵
針對近期接連發生的資安事件,SkyCloud騰雲運算執行長提出資安防禦中兩個相輔相成的概念:深度防禦(Defense-in-Depth)與假設已遭入侵(Assume Breach)。
深度防禦由美國國家安全局(NSA)推動並系統化,主張透過實體、技術與管理等多層次控制措施來保護組織資產。換言之,單靠一道防線、防火牆或防毒軟體並不足夠,而是需要多層防護機制相互配合,讓威脅在不同防禦層中受到阻擋。企業應結合防火牆、防毒軟體、權限管控及實體安全設備(如指紋辨識設備等),建立多層次的資安防護架構。
「假設已遭入侵」的概念則更重視入侵事件發生後的應變速度。此概念假設外部防禦邊界可能遭到突破、系統可能已被入侵,且任何單一防禦層都可能失效。在此前提下,能否及時發現攻擊,也就是資安可見度與威脅偵測能力,便與阻擋攻擊同樣重要。由於無法百分之百阻擋所有入侵,及早發現威脅、縮短駭客在系統內的停留時間(Dwell Time),並迅速採取應變措施,才是降低損害的關鍵。
在 AI 時代,企業更應以系統可能遭到入侵為前提,重新檢視資安防護策略。2026 年 10 月揭露的 PHP 重大漏洞(PHP2Shell),顯示 AI 技術已能協助發現潛藏多年的系統漏洞,也讓駭客更容易尋找程式與系統中的安全弱點。執行長認為,深度防禦與威脅偵測、事件應變應相互配合,相較於持續增加多層次的防禦產品,企業更重要的議題,是能否在資安事件發生時及時察覺異常。架設防火牆、參照 OWASP Top 10 落實防護措施,已是企業資安的基本要求。若以考試分數比喻,過去做好基礎防禦或許能達到 80 分,但在 2026 年的資安環境下,可能只剩 50 分。身為台灣網路防火牆原廠,SkyCloud騰雲運算也觀察到,許多企業在採購資安產品後,便認為能夠完全避免資安事件,甚至僅將基礎資安建置視為符合相關法規的必要措施。這正是 AI 時代急需改變的資安觀念。
「入侵不可怕,可怕的是企業遭到入侵卻毫不知情。」
近期,SkyCloud騰雲運算在協助客戶偵測並阻擋入侵攻擊後,旗下某產品的形象網站卻隨即遭到駭客攻擊,疑似與先前的入侵事件有關。攻擊者試圖探查網站架構,並在短短半小時內發送大量惡意請求,企圖入侵網站後台。面對此次攻擊,SkyCloud騰雲運算自建的 AI 資安巡檢系統即時偵測到異常連線特徵並發出通報,使團隊得以迅速採取阻擋措施,防止攻擊進一步擴大。這起事件也凸顯,除了建立完善的資安防護架構,企業更應具備主動偵測與即時應變能力,才能及早發現潛在威脅,有效降低資安風險。
AI 自動化攻擊對台灣大型企業的資安威脅
台灣大型企業通常擁有眾多系統與網站,難以全面盤點與管理。以網站資安為例,企業各部門往往設有獨立的對外網站,例如商務網站、投資人關係網站等,但並非所有網站都具備完善的基本資安防護措施,甚至可能出現內部登入系統對外開放,卻未部署基本防火牆的情況。「系統的繁雜,是資安的天敵」,系統架構越複雜,資安管理難度也越高。大量且分散的對外網站與系統,可能形成駭客利用的資安缺口,而 AI 技術的發展,更進一步縮短了攻擊者尋找系統弱點所需的時間。
台灣製造業與精密製造產業蓬勃發展,企業在硬體資安與供應鏈資安方面投入大量預算,卻可能忽略作為企業形象門面的官方網站,而這些防護相對薄弱的環節,往往成為駭客鎖定的目標。許多大型製造業者將網站建置與託管委外給第三方公司,但這些業者未必具備足夠的資安防護能力。相較於受到嚴密保護的核心系統,防護不足的企業官網可能成為駭客較容易利用的攻擊入口。在這種情況下,攻擊者可能透過網站漏洞植入 Webshell(網頁後門)、取得網站管理權限,甚至在源站執行惡意程式碼。
AI 自動化攻擊對新創企業與中小企業的威脅
在假設企業系統可能遭到入侵的前提下,新創企業與中小企業往往更容易受到資安事件的衝擊。新創企業通常專注於產品開發與業務拓展,將大部分資源投入商業模式與營運發展,而新創企業與一人公司的營運,往往高度依賴網路與網站,例如架設電商平台等。若這些網站與系統在缺乏基本資安規範及防護架構的情況下上線,便可能增加遭受入侵的風險。
SkyCloud騰雲運算近期便曾接獲一起小型電商遭駭客入侵的案例。該電商成立不久,因販售的商品迅速走紅,疑似引發同業競爭,進而成為駭客攻擊的目標。該電商初期利用 AI 建置官方網站時,並未充分考量資安防護,甚至將帳號密碼直接寫入後台登入頁面的原始碼中,導致駭客得以突破網站後台並進行破壞,一旦涉及客戶個資外洩,更可能對企業造成嚴重損失。
同樣面臨資安威脅的,還有由台灣開發者創立的雲端部署服務平台 Zeabur。該公司於 2026 年 8 月及 10 月接連遭遇重大資安事件,不僅面臨用戶信任危機,也增加了系統防護與維運負擔。在資安事件、市場競爭及營運成本等多重壓力下,Zeabur 最終宣布逐步結束營運,並計畫於年底前停止相關服務。這起事件也凸顯,對於資源有限的新創企業而言,資安風險不僅可能造成短期營運衝擊,更可能影響企業的長期發展與存續。
此外,中小企業普遍缺乏專職資安人員,加上資安領域涵蓋的技術與管理範疇廣泛,僅依靠內部資訊人員,往往難以全面掌握各項資安風險。隨著 AI 技術降低創業與網站建置的門檻,越來越多個人也能獨立經營事業,但在缺乏專業資安知識與防護資源的情況下,企業也更容易面臨難以察覺及應對的資安威脅。
遭遇資安攻擊的應變與防護措施
針對企業遭遇資安攻擊後的應變措施,數位發展部資通安全署近期提出多項資安防護建議,強調企業應落實漏洞修補、客戶通知及個資最小化等核心措施。
首先,企業應優先確認受影響範圍並修補安全漏洞,及時控制損害。平時應依據資安警訊進行原始碼掃描與滲透測試,及早發現並修補已知漏洞;遭受入侵後,則應全面換發或廢止可能外洩的金鑰、密碼及存取權杖(Token),並改用短時效憑證。
其次,企業應縮小系統攻擊面,關閉不必要的對外服務與功能,限制內部系統的外部存取權限,並落實個資蒐集最小化原則,降低潛在資安風險。
此外,當資安事件發生時,企業應儘速尋求專業資安團隊協助,進行事件調查、威脅排除及防護架構改善,並依事件影響及相關法規,及時通知受影響客戶。
隨著 AI 技術持續發展,網路攻擊手法日益多元,企業資安防護也必須從傳統的被動防禦,逐步轉向主動偵測與即時應變。唯有持續掌握系統安全狀態、及早發現潛在威脅,才能有效降低資安事件帶來的營運風險。面對不斷演變的資安挑戰,SkyCloud騰雲運算將持續結合長期累積的網路攻擊防禦經驗、威脅情資與 AI 資安巡檢技術,協助台灣企業強化網站與網路安全防護,建立更具韌性的資安防禦體系。
關於 SkyCloud騰雲運算
SkyCloud騰雲運算成立於 2018 年,為台灣創櫃板公司(股票代號:7405),致力於整合 AI 資安技術、網路優化與安全防護,提供企業全方位的網路資安解決方案。核心產品涵蓋 CDN、DDoS防禦、WAF、SmartDNS、AI巡檢 等資安服務,目前已服務超過 400 家客戶,涵蓋金融、政府、醫療及企業等領域,並取得 ISO 27001、ISO 27701 認證及政府共同供應契約供應商資格。
延伸閱讀:
SkyCloud CDN 資安升級:因應台灣金融與電商資安事件,推出 API 白名單與金鑰加密強化
網站被攻擊怎麼辦?6大攻擊類型判斷與緊急應變步驟
 親身體驗高速、安全的穩定服務