2026 年 10 月是資安意識月,資安界卻一點都不平靜。PHP、Linux、Python、GitLab、Node.js 接連發布重大修補,Palo Alto、Cisco、Ivanti、FortiMail 等資安設備的漏洞也已遭實際攻擊。
這個月的事件有兩個共通點。第一,多個漏洞在修補推出前細節就已外流,企業可用的修補時間被大幅壓縮。第二,攻擊者開始鎖定開發平台與 AI 工具的金鑰,這類事件光更新套件無法補救。
本文依類別整理 14 項重大資安事件,說明各類事件的應急處理方式,並根據本月的事件推估未來可能的資安趨勢。資料整理至 2026 年 10 月 23 日。
➤2026 年 10 月重大資安事件整理
➤不修補會怎樣?各類資安漏洞的實際後果
➤資安事件應急處理:依類型分四種做法
➤2027 資安趨勢預測:從 10 月連環爆看未來
➤資安事件常見問題
➤結語:縮短修補空窗期,是企業資安的新課題
➤資料來源
2026 年 10 月重大資安事件整理
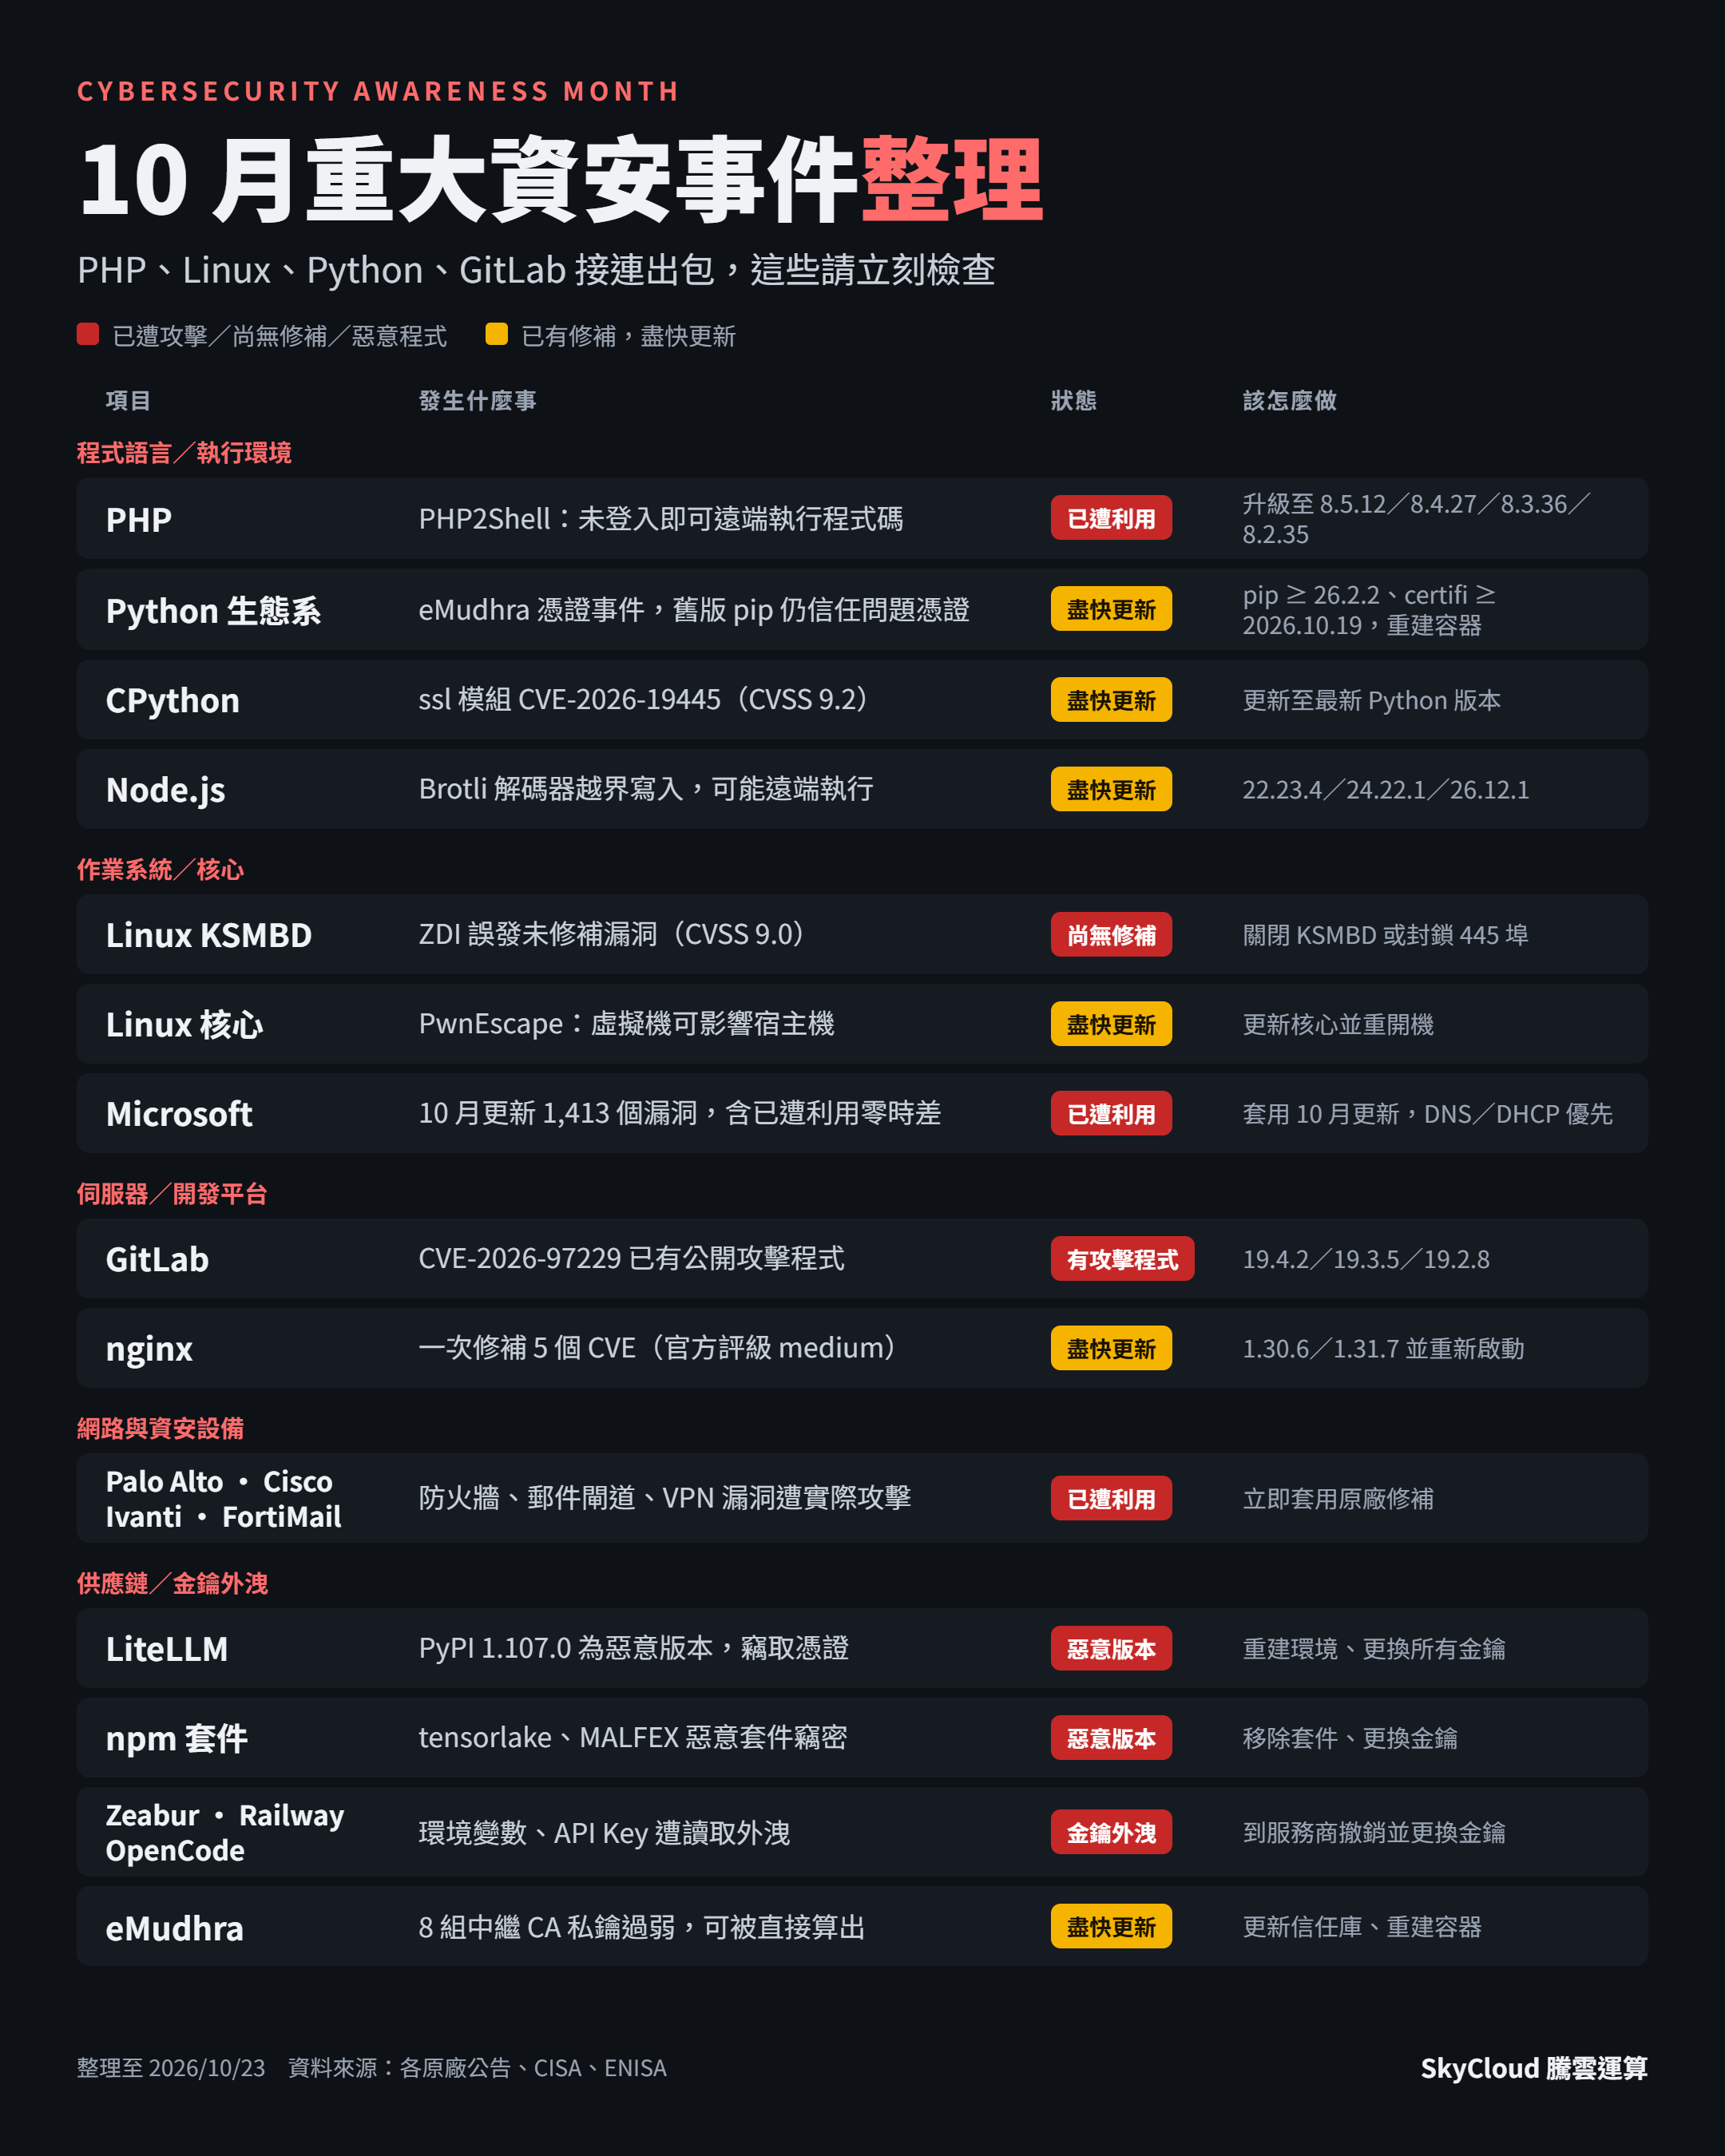
14 項事件中,有 8 項已遭攻擊、已有公開攻擊程式、尚無修補或屬於惡意程式,需要立即處理。
| 類別 | 項目 | 發生什麼事 | 狀態 | 修補版本/處置 |
|---|---|---|---|---|
| 程式語言 | PHP(PHP2Shell) | CVE-2026-109618、CVE-2026-109619,未登入即可遠端執行程式碼;公開揭露前已出現攻擊跡象 | 已遭利用 | 升級至 8.5.12/8.4.27/8.3.36/8.2.35 |
| 程式語言 | Python 生態系 | 受 eMudhra 憑證事件影響,低於 26.2.2 的 pip 仍信任問題憑證 | 已有修補 | pip ≥ 26.2.2、certifi ≥ 2026.10.19、uv ≥ 0.13.4,重建容器 |
| 程式語言 | CPython ssl 模組 | CVE-2026-19445(CVSS 9.2),TLS 伺服器可被遠端弄當機,可能遠端執行程式碼 | 已有修補 | 更新至最新 Python 版本 |
| 程式語言 | Node.js | 修補 10 個漏洞,含 Brotli 解碼器越界寫入(CVE-2026-111497) | 已有修補 | 22.23.4/24.22.1/26.12.1 |
| 作業系統 | Linux KSMBD | 未修補漏洞細節疑似被誤發到公開郵件列表,兩個 CVSS 9.0 遠端執行漏洞 | 尚無修補 | 關閉 KSMBD 或封鎖 445 埠 |
| 作業系統 | Linux 核心 PwnEscape | CVE-2026-99999,虛擬機內的程式可影響宿主機 | 已有修補 | 依發行版公告更新核心並重開機 |
| 作業系統 | Microsoft | 10 月例行更新修補 1,413 個漏洞,含 1 個已遭利用的零時差漏洞 | 已遭利用 | 套用 10 月更新,DNS/DHCP 伺服器優先 |
| 開發平台 | GitLab | CVE-2026-97229,Rapid7 已公開攻擊程式 | 有攻擊程式 | 19.4.2/19.3.5/19.2.8 |
| 網頁伺服器 | nginx | 一次修補 5 個 CVE,官方評級 medium | 已有修補 | 1.30.6/1.31.7 並重新啟動 |
| 資安設備 | Palo Alto、Cisco、Ivanti、FortiMail | 防火牆、郵件安全閘道、VPN 漏洞遭實際攻擊 | 已遭利用 | 立即套用原廠修補 |
| 供應鏈 | LiteLLM | PyPI 1.107.0 為惡意版本,安裝後竊取憑證 | 惡意版本 | 重建環境、更換所有金鑰 |
| 供應鏈 | npm 套件 | tensorlake 0.5.144 遭植入竊密程式;MALFEX 行動 8 個惡意套件累計下載約 4 萬次 | 惡意版本 | 移除套件、更換金鑰 |
| 金鑰外洩 | Zeabur、Railway、OpenCode | 雲端平台環境變數、AI 模型 API Key 遭讀取 | 金鑰外洩 | 到各服務商撤銷並更換金鑰 |
| 憑證機構 | eMudhra | 8 組中繼 CA 私鑰過弱,可從公開憑證直接算出 | 已有修補 | 更新信任庫、重建容器、Go 程式重新編譯 |
台灣本地同樣不平靜。微軟報告指出,台灣 2026 年上半年受網路威脅影響程度排名全球第 4;104 人力銀行約 12 萬筆履歷資料遭未經授權讀取;台灣雲端部署平台 Zeabur 逾 321 萬筆環境變數遭讀取,並宣布年底停止營運。
不修補會怎樣?各類資安漏洞的實際後果
不修補的代價,往往是整台伺服器、整個內網或整批金鑰落入攻擊者手中。以下依影響類型說明,這些漏洞被利用後實際會發生什麼事。
遠端執行程式碼:伺服器直接被接管
PHP2Shell、GitLab、Linux KSMBD、Node.js 與 CPython 的漏洞都屬於「遠端執行程式碼」,是最嚴重的一類。攻擊者不需要帳號密碼,就能在你的伺服器上執行任意指令,常見後果包括:
網站遭竄改或被植入惡意程式,訪客瀏覽時反而被感染。
資料庫內容、客戶個資被整批竊取。
伺服器被當成跳板,進一步入侵內網其他系統。
被植入勒索軟體,系統加密停擺,被迫面對贖金要求。
已有公開攻擊程式的漏洞風險更高。以 GitLab 為例,攻擊程式公開時,全球仍有 25,766 台對外主機在跑受影響版本;攻擊者只要拿現成程式大量掃描,不需要高深技術。GitLab 存放的是公司原始碼與 CI/CD 金鑰,一旦被入侵,等於把產品原始碼和雲端權限一起交出去。
資安設備被攻破:大門反而變成入口
防火牆、VPN、郵件安全閘道本來是保護企業的第一道防線,正因為它們直接面對網際網路、又握有內網通行權,一旦出現漏洞,攻擊者就能從大門直接走進來。郵件閘道被入侵,攻擊者可以讀取、竄改往來郵件;VPN 被入侵,攻擊者就像員工一樣登入內網。本月 Palo Alto、Cisco、Ivanti、FortiMail 的漏洞都已遭實際攻擊,延後修補等於讓大門開著。
虛擬化與核心漏洞:一台出事,整台主機遭殃
Linux PwnEscape 讓虛擬機內的程式突破隔離、影響宿主機。在雲端或共用主機環境中,這代表其他客戶的虛擬機可能讀到你的主機記憶體內容,研究者甚至在實驗環境中取得宿主機最高權限。Windows DNS、DHCP 伺服器則是企業內網的基礎服務,被攻破時影響的是整個內網,而不是單一系統。
金鑰外洩:不用入侵,直接盜用
金鑰外洩的可怕之處在於,攻擊者不需要再突破任何系統,拿著金鑰就能以你的身分操作:
AI 模型 API Key 被盜用,帳單暴增。OpenCode 事件中,部分使用者在金鑰撤銷前已出現非預期的模型費用。
資料庫密碼、雲端憑證被拿來直接存取資料。Zeabur 事件中,攻擊者曾在 865 個資料庫服務內執行指令。
金鑰不會因為更新套件或搬家而失效,不主動撤銷,風險就一直存在。
惡意套件與憑證事件:開發流程變成攻擊管道
裝到 LiteLLM 惡意版本這類套件,攻擊者會蒐集主機上的 SSH 金鑰、雲端憑證與 AI 工具的登入 token,還保留了遠端下載程式碼的機制,隨時可能再被啟用。eMudhra 憑證事件若被利用,攻擊者可偽冒 PyPI 等官方網站,讓開發者在不知情的情況下下載惡意套件。問題一旦進入開發流程,就可能跟著產品一起交付給客戶,從自家事件擴大成供應鏈事件。
對企業的連帶衝擊
技術問題之外,資安事件還會帶來營運與法遵壓力:服務中斷造成營收損失、個資外洩須通知當事人並可能面臨主管機關調查,上市櫃公司也須發布資安重訊。本月 104 人力銀行就因約 12 萬筆履歷資料遭未經授權讀取而發布資安重訊。比起事後處理,提前修補與防護的成本低得多。
資安事件應急處理:依類型分四種做法
先盤點,再依事件類型處理。這個月的事件可分成四類,處理方式完全不同,套錯方法等於沒修。
第一步:盤點受影響的系統
列出對外服務使用的元件與版本:PHP、Node.js、Python、nginx、GitLab、Linux 核心。
確認是否有使用 Palo Alto、Cisco、Ivanti、FortiMail 等資安設備。
列出存放在雲端平台(Zeabur、Railway)與 AI 工具上的環境變數、API Key。
依「對外開放、已遭利用」優先排序,先處理暴露在網際網路上的系統。
漏洞類:更新後要重新部署才算完成
PHP、Node.js、Python、nginx、GitLab 屬於這一類。更新套件只是第一步,還必須讓新版本實際生效:
容器部署:重新拉取映像並重建容器,執行中的容器不會自動換版。
Linux 核心:更新後必須重開機才會載入。
nginx:reload 只重讀設定,要 restart 才會換成新版程序。
使用發行版套件者:發行商可能把修正回補到原版號,以發行商安全公告為準。
尚無修補類:先降低暴露面
Linux KSMBD 這類漏洞細節已公開、修補卻還沒推出,只能先縮小攻擊面:
不需要的服務直接關閉,例如未使用的 KSMBD。
用防火牆封鎖相關埠號,例如 445 埠不對外開放。
對外網站可透過 WAF 規則擋下已知攻擊手法,在官方修補上線前提供暫時防護(又稱虛擬修補)。
金鑰外洩類:撤銷並更換,更新套件無效
Zeabur、Railway、OpenCode、LiteLLM 等事件外洩的是金鑰,處理順序是:
到各服務商主控台撤銷舊金鑰,只在平台上刪除設定無效。
產生新金鑰,更新到目前的部署環境並重新部署。
檢查事件發生日之後的用量與帳單,確認是否遭盜用。
在服務商設定用量上限,降低下次外洩的損失。
憑證與供應鏈類:重建環境
eMudhra 憑證事件:更新作業系統與容器的信任庫;Python 要升級每個虛擬環境裡的 pip 與 certifi;Go 程式要用 1.27.3 或 1.26.10 重新編譯。
惡意套件(LiteLLM、npm):裝過就視為已遭入侵,重建環境並更換該主機能存取的所有金鑰;之後在設定檔中固定套件版本,避免自動拉到最新版。
2027 資安趨勢預測:從 10 月連環爆看未來
修補空窗期會持續縮短,企業必須假設「修補還沒上線,攻擊就已經來了」。以下是根據本月事件推估的五個趨勢,屬於觀察與推論,並非已確定的發展。
趨勢一:修補空窗期趨近於零
PHP2Shell 在公開揭露前四天就已出現攻擊嘗試;GitLab 漏洞修補隔天,攻擊程式就被公開;Linux KSMBD 的漏洞細節更是在修補推出前就外流。據 iThome 報導,2026 年前 8 個月遭利用的漏洞數已超過 2025 年全年。未來「等原廠修補再更新」的流程會越來越來不及,WAF 虛擬修補、即時阻擋等前置防護的重要性會提高。
趨勢二:AI 加速漏洞發現,漏洞數量持續暴增
微軟 10 月單月就修補 1,413 個漏洞;英國政府運用 AI 在政府系統中找出 1,352 個漏洞;Google 的 AI 代理也在自家網頁應用程式找出逾 500 個 XSS 漏洞。Linux 核心甚至在 2026 年 5 月修改資安文件,規定 AI 工具找到的漏洞一律視為已公開。漏洞被找到的速度加快,企業每月要處理的修補量只會更多。
趨勢三:AI 工具與 API 金鑰成為新攻擊目標
Railway 表示其事件屬於一連串以 AI 推論服務為目標的攻擊;OpenCode 把事件連結到大規模蒸餾攻擊;LiteLLM 惡意版本專門蒐集 AI 工具的登入 token。AI API 金鑰被盜後能直接產生費用,攻擊者不必再入侵其他系統就能變現,預期這類攻擊會持續增加。
趨勢四:供應鏈與信任鏈事件常態化
本月 npm、PyPI 都出現竊取憑證的惡意套件,eMudhra 憑證機構更因金鑰產生瑕疵,連帶影響 Python、Go、Rust 等語言的根憑證。企業的風險不只來自自己的程式,也來自每一個依賴的套件與信任的憑證機構。軟體物料清單(SBOM)與套件版本固定,會從加分項變成基本要求。
趨勢五:台灣與東亞威脅持續升溫
微軟報告指出台灣 2026 年上半年受網路威脅影響程度排名全球第 4,近期日本、南韓也接連傳出企業資安事件與金融業個資外洩。針對台灣網路設備的 AVERAT 後門、滲透台灣大學的中國駭客工具,顯示台灣仍是區域攻擊的重點目標,政府、金融、醫療等關鍵產業尤其需要提高警覺。
資安事件常見問題
結語:縮短修補空窗期,是企業資安的新課題
10 月的連環爆說明一件事:修補需要時間,攻擊不會等你。企業除了加快更新流程,更需要在官方修補上線前就有防護手段。
SkyCloud 騰雲運算是台灣唯一自主研發的 CDN 原廠,SkyWAF 可在網站前端即時擋下已知攻擊手法,替企業爭取修補時間。想了解如何在修補空窗期保護對外服務,歡迎聯繫我們。
 親身體驗高速、安全的穩定服務